
Over BMC, DRP en ISO 22301
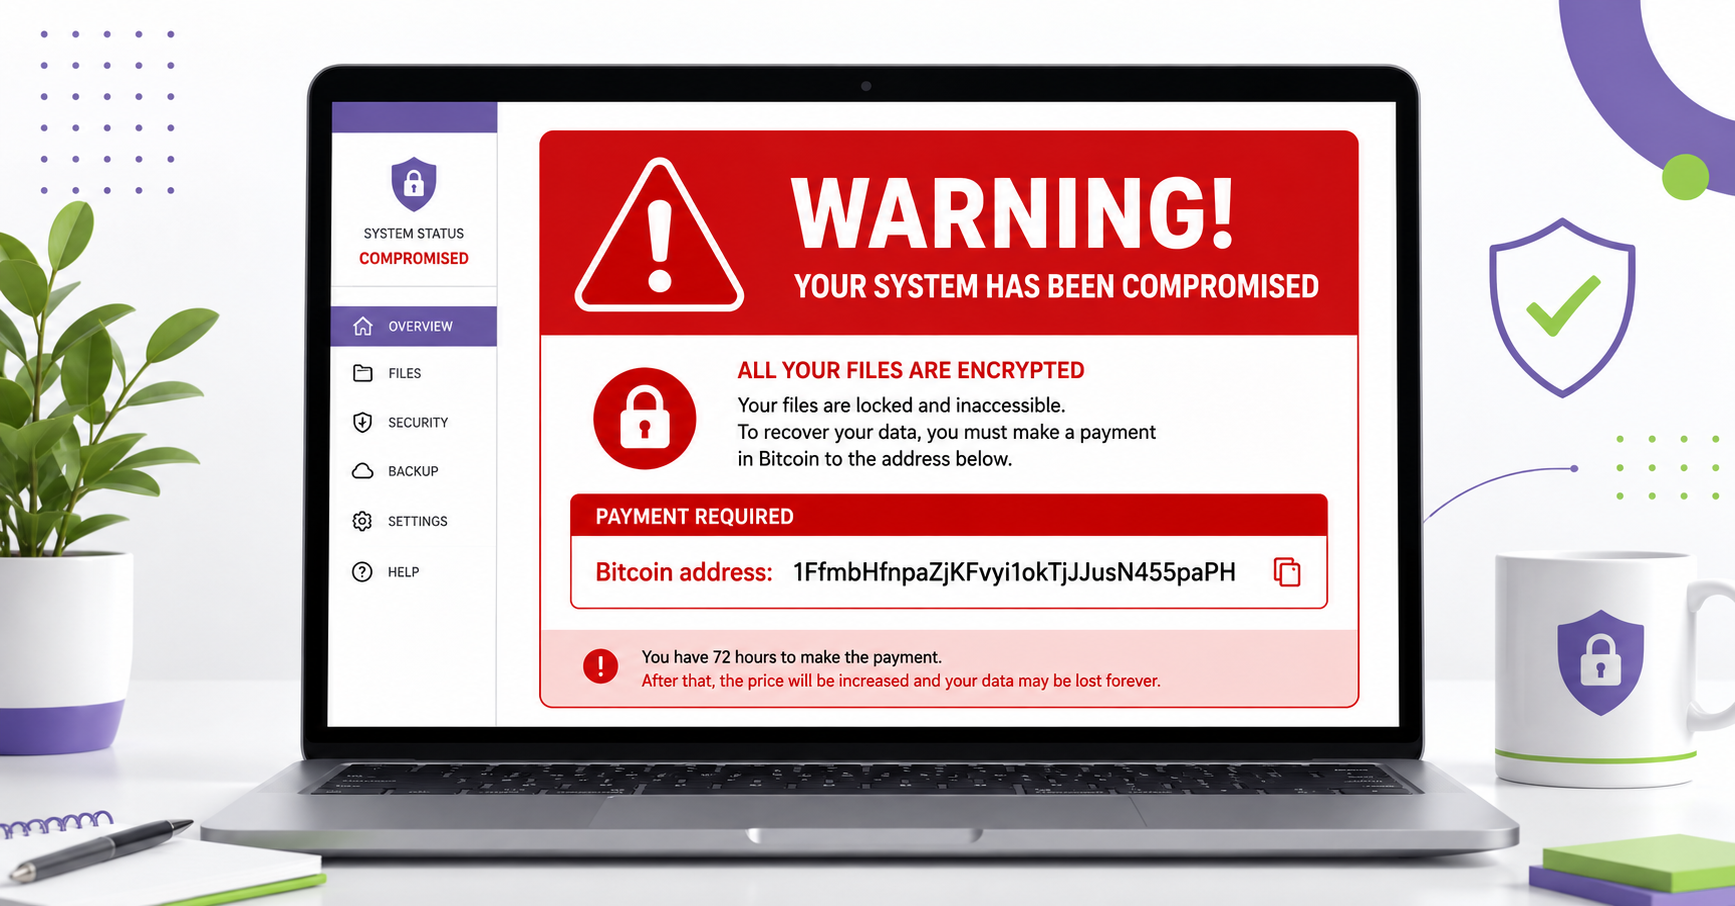
Het is maandagochtend, kwart over negen. De koffie is net klaar. En dan stopt alles. Geen e-mail, geen ERP, geen kassasysteem, geen toegang tot je bestanden. Op je scherm staat een rode boodschap met een Bitcoin-adres erin. Welkom bij ransomware.
Wat doe je nu? Wie bel je? Hoe lang kun je dit volhouden voordat klanten weglopen? En misschien wel de belangrijkste vraag: weet iemand in je organisatie het antwoord?
Als het antwoord op die laatste vraag niet direct helder is dan kan de ISO 22301 een goede weg zijn voor jou en jouw organisatie. We hebben het daarbij ook over Business Continuity Management (BCM) en Disaster Recovery Plans (DRP).
Eerst even: wat is wat?
Mensen gooien BCM en DRP graag op één hoop, maar het zijn echt twee verschillende dingen.
Business Continuity Management (BCM) gaat over je hele bedrijf. Hoe blijf je leveren aan je klanten als er iets misgaat? Het kijkt naar mensen, processen, leveranciers, gebouwen, IT, communicatie — álles wat nodig is om de organisatie draaiende te houden. BCM is breed en strategisch.
Disaster Recovery Plan (DRP) is een stuk specifieker en zit meestal in de IT-hoek. Het beantwoordt de vraag: hoe krijg ik mijn systemen en data weer terug na een incident? Welke server start ik eerst op? Waar staan mijn back-ups? Hoe lang duurt het herstel?
Even een simpele metafoor. Je restaurant brandt af. Je DRP is het plan om de keuken weer op te bouwen: nieuwe ovens, nieuwe koeling, het receptenboek terughalen. Je BCM is het plan om tóch eten te blijven serveren terwijl de keuken plat ligt — met een foodtruck op het parkeerterrein, een tijdelijke locatie verderop, en een appje naar je vaste gasten dat je er nog bent. DRP herstelt het systeem. BCM houdt het bedrijf overeind.
Je hebt ze allebei nodig. Een DRP zonder BCM betekent dat je IT-team heldhaftig systemen herstelt terwijl niemand weet hoe je ondertussen klanten te woord staat. En BCM zonder DRP is een mooie strategie die strandt zodra blijkt dat niemand weet waar de back-up staat.
Waarom dit echt belangrijk is (en niet alleen voor corporates)
Er leeft een hardnekkig idee dat continuïteitsmanagement iets is voor banken, ziekenhuizen en multinationals. Onzin. Juist het MKB is kwetsbaar, omdat de buffers kleiner zijn. Een corporate overleeft twee weken downtime met pijn en moeite. Voor een bedrijf van 25 man kan twee weken stilstand het einde van de organisatie betekenen.
Een paar concrete situaties waarin het misgaat — en die vaker voorkomen dan je wellicht zou verwachten:
De ransomware-aanval. Een installatiebedrijf wordt op vrijdagavond versleuteld. Maandag staan de monteurs op de stoep, maar niemand weet bij welke klant hij verwacht wordt, want de planning zit in een systeem dat plat ligt. Geen offline kopie van de weekplanning, geen alternatief. Drie dagen omzet weg en een hoop boze klanten.
Je leverancier die omvalt. Je bent afhankelijk van één toeleverancier voor een cruciaal onderdeel. Die gaat failliet, of zijn fabriek staat onder water na noodweer. Heb jij een tweede bron? Of kom je er pas achter dat je dat had moeten regelen toen de schappen al leeg waren?
De sleutelpersoon die wegvalt. In veel MKB-bedrijven zit ontzettend veel kennis in één of twee hoofden. Die ene developer die als enige weet hoe de productiesoftware in elkaar zit. Die financieel manager die als enige de bankzaken regelt. Wat als die persoon morgen onder een bus loopt, of opgepikt wordt door een concurrent? “Bus factor” noemen ze dat niet voor niets.
De clouddienst die eruit ligt. “Wij zitten in de cloud, dus dat zit wel goed.” Tot je provider een storing heeft, of jouw account per ongeluk wordt geblokkeerd, of het datacenter in brand vliegt (vraag het bij OVH, dat is écht gebeurd in 2021). De cloud is iemand anders zijn server, en die kan ook stuk.
De simpele dingen. Een waterleiding die breekt boven de serverruimte. Een graafmachine die de glasvezel doorknipt. Een stroomstoring in de hele straat. Een medewerker die per ongeluk de verkeerde map verwijdert. Niet spannend, niet hightech, maar zo plat ligt je zaak.
De rode draad is dat het bijna nooit mis gaat op de manier die je verwacht. En het kost altijd meer tijd en geld dan je dacht. BCM en DRP zorgen ervoor dat je niet voor het eerst nádenkt over deze scenario’s op het moment dat ze zich voor
Waar komt ISO 22301 om de hoek kijken
Nu het stuk waar het echt interessant wordt. ISO 22301 is de internationale norm voor business continuity management. Geen dik boek met regels die je moet napluizen, maar een gestructureerde manier van werken die zorgt dat je continuïteit echt op orde is — en aantoonbaar.
Wat de norm in de kern van je vraagt:
- Snap je organisatie. Wat zijn je écht kritieke processen? Niet alles is even belangrijk. De norm dwingt je om dat scherp te krijgen via een Business Impact Analyse (BIA): wat kost een uur, een dag, een week stilstand per proces?
- Stel doelen. Hoe snel moet een proces weer draaien (RTO – Recovery Time Objective) en hoeveel data mag je maximaal kwijtraken (RPO – Recovery Point Objective)? Dit zijn geen IT-termen, dit zijn directiebeslissingen.
- Maak plannen. Concrete draaiboeken voor concrete scenario’s, met namen, telefoonnummers en stappen.
- Oefen ze. En dit is het deel dat mensen overslaan: een plan dat je nooit getest hebt, is geen plan maar een hoopvolle gok. De norm verplicht je om te oefenen. Lees daarover ook het blog ”Wat gebeurt er als je organisatie ineens in crisis zit?”
- Verbeter continu. Leer van oefeningen en echte incidenten, en pas je plannen aan.
Het mooie van ISO 22301 is dat het je dwingt om van “we hebben er weleens over nagedacht” naar “we hebben het geregeld én getest” te gaan. En als je dat wil, kun je je laten certificeren door een onafhankelijke partij, zodat je het ook zwart-op-wit kunt aantonen aan klanten, verzekeraars en toezichthouders.
Wanneer wordt ISO 22301 echt interessant?
Je gaat niet voor een certificaat omdat het mooi staat op je website. Er zijn concrete triggers waarop het ineens heel logisch — of zelfs noodzakelijk — wordt.
1. Je wilt meedoen aan grote aanbestedingen of tenders. Steeds vaker staat in de eisen: “leverancier dient aantoonbaar te beschikken over een business continuity managementsysteem, bij voorkeur ISO 22301-gecertificeerd.” Geen certificaat? Dan val je af voordat het inhoudelijke gesprek begint. Voor een MKB’er die de stap naar grotere opdrachtgevers wil zetten, is dit vaak het beslissende duwtje.
2. Een grote klant gaat je doorlichten. Je hebt een prachtige deal binnen met een corporate of een overheidspartij. En dan komt de vendor assessment: een vragenlijst van vijftig pagina’s over hoe jij je continuïteit en informatiebeveiliging hebt geregeld. Met ISO 22301 op zak heb je het halve antwoord al klaarliggen. Zonder is het wekenlang puzzelen — en hoop je maar dat je antwoorden goed genoeg zijn.
3. Je krijgt te maken met DORA of NIS2. Zit je in de financiële sector of lever je aan financiële instellingen? Dan is DORA (Digital Operational Resilience Act) waarschijnlijk relevant, en die draait volledig om operationele weerbaarheid en continuïteit. Val je onder NIS2 (denk aan energie, transport, zorg, digitale infrastructuur, en veel toeleveranciers daarvan)? Dan ben je wettelijk verplicht je risico’s en continuïteit op orde te hebben. ISO 22301 is geen verplichting onder deze wetgeving, maar het is wel een uitstekende manier om aantoonbaar aan een groot deel van de eisen te voldoen. Je bouwt het raamwerk dat de wetgever van je verwacht.
4. Je verzekeraar gaat moeilijk doen (of is te duur). Cyberverzekeringen zijn de afgelopen jaren flink in prijs gestegen, en verzekeraars stellen steeds zwaardere eisen voordat ze je überhaupt verzekeren. Aantoonbaar volwassen continuïteits- en herstelplannen kunnen het verschil maken tussen wél of niet verzekerd zijn, en kunnen je premie drukken. Een certificaat is hierin een sterk argument.
5. Je hebt net een incident gehad. Niets motiveert een directie zoals een echte crisis die net achter de rug is. Heb je net een ransomware-aanval, een grote storing of een datalek overleefd? Dan weet je nu uit eigen ervaring hoe chaotisch het was. ISO 22301 is dan het instrument om te zorgen dat het de volgende keer gestructureerd verloopt.
6. Je groeit hard of je gaat overnemen / overgenomen worden. Bij snelle groei wordt informeel “we regelen het wel even” onhoudbaar — er zijn te veel mensen, processen en systemen om in één hoofd te houden. En bij overnames (due diligence) kijken kopers nadrukkelijk naar operationele risico’s. Een aantoonbaar continuïteitsmanagementsysteem verhoogt je waardering en versnelt het proces.
7. Je bent zelf de kritieke schakel in een keten. Lever je een dienst of product waar jouw klanten écht van afhankelijk zijn — denk aan een softwareleverancier, een logistieke partij, een datacenter, een payrollbedrijf? Dan ben jij voor hen een continuïteitsrisico. Vroeg of laat gaan ze daarop sturen. Voor zijn met ISO 22301 maakt je een betrouwbare partner in plaats van een zwakke schakel.
“Maar wij zijn maar klein” — is ISO 22301 niet te zwaar?
Nee. En dit is een belangrijk misverstand om weg te nemen. ISO 22301 schrijft niet voor dat je een crisisbunker met satelliettelefoons moet bouwen. De norm is risico gebaseerd en proportioneel: de zwaarte van je maatregelen mag passen bij de omvang en het risicoprofiel van jouw organisatie.
Voor een MKB-bedrijf kan een prima werkend continuïteitssysteem bestaan uit:
- Een heldere lijst van je kritieke processen en hoe lang die plat mogen liggen.
- Getoetste back-ups die óók offline staan (zodat ransomware ze niet meepakt).
- Een crisisteam met duidelijke rollen en een telefoonlijst die níét alleen digitaal bestaat.
- Een paar concrete draaiboeken voor je meest waarschijnlijke scenario’s.
- Eén keer per jaar een oefening, al is het maar een uurtje aan tafel een scenario doorspreken (een “tabletop”).
Dat is te overzien. De waarde zit hem niet in de dikte van het beleidsdocument, maar in het feit dat je hebt nagedacht, het hebt opgeschreven, en het een keer hebt geoefend. Op het moment dat het misgaat, maakt dat het verschil tussen kalm afhandelen en kopje-onder gaan.
De rol van de CEO
Continuïteit is geen IT-feestje. De vraag “hoe lang mag onze webshop platliggen voordat het echt pijn doet” is geen technische vraag — het is een vraag over omzet, reputatie en klantvertrouwen. Dat is het terrein van de CEO.
Drie redenen waarom IS0 23201op de directietafel hoort:
Het is een bedrijfsrisico, geen IT-risico. De impact van stilstand raakt je hele business case. Dat afwegen — wat accepteren we, waar investeren we in — is een directiebeslissing.
Het is steeds vaker een commerciële voorwaarde. Zoals hierboven beschreven: aanbestedingen, grote klanten, verzekeraars. Geen continuïteit op orde betekent steeds vaker: geen opdracht.
Het is aansprakelijkheid. Onder wetgeving als NIS2 wordt bestuurlijke verantwoordelijkheid voor risicobeheer explicieter. “Dat wist ik niet, dat deed IT” is geen houdbaar verweer meer.
Begin klein, maar begin
Je hoeft niet morgen een certificeringstraject in te schieten. Maar je kunt vandaag wel alvast beginnen met drie vragen beantwoorden:
- Wat zijn onze drie meest kritieke processen, en hoe lang mogen die platliggen?
- Als we nú gehackt worden, weten we dan precies wat we doen — en staat onze back-up veilig?
- Wie pakt de telefoon als het misgaat, en weet die persoon dat?
Kun je deze drie niet vlot beantwoorden? Dan heb je je startpunt gevonden. BCM, DRP en ISO 22301 zijn geen doel op zich — ze zijn het verschil tussen een slechte dag en een slecht jaar.
Kun je wel wat hulp gebruiken bij het borgen van organisatie continuïteit? Laten we sparren. Plan een vrijblijvend kennismakingsgesprek.
